Ludwigsburg: Messenger-Attacke „war nichts anderes als ein Enkeltrick“

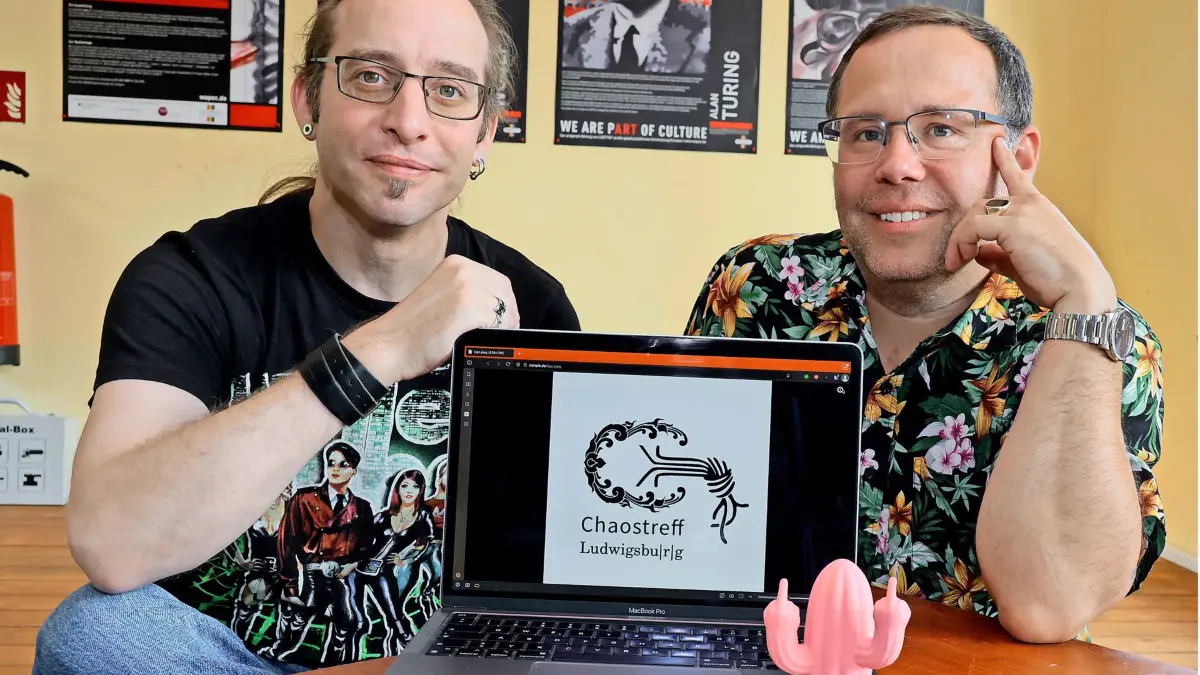
Marco Ziesing (links) und Steffen Fritz vom Chaostreff Ludwigsburg.
/Martin KalbAnfang des Jahres kam es auf dem Messenger-Dienst Signal vermehrt zu Phishing-Angriffen. Ziel waren vor allem deutsche Politiker, Diplomaten und Militärangehörige. Hacker gaben sich als Signal-Mitarbeiter aus und forderten Nutzer und Nutzerinnen dazu auf, einen Link anzuklicken, einen QR-Code zu scannen oder ihre PIN einzugeben, um an sensible Informationen zu gelangen.
Die BZ hat sich mit zwei Männern getroffen, sie sich selbst auch als Hacker bezeichnen. Marco Ziesing und Steffen Fritz sind Mitglieder des Chaostreffs Ludwigsburg, der an den Chaos Computer Club (CCC) angebunden ist. Der CCC wurde 1981 gegründet und ist die größte Hackervereinigung Europas. Immer wieder holen sich auch offizielle Stellen beim CCC Rat rund um Informationsfreiheit, Datensicherheit und Netzpolitik.
Täuschung durch Technik
„Die Phishing-Attacke auf Signal war kein Angriff auf die Technik oder die Infrastruktur des Messenger-Dienstes. Das war nichts anderes als ein Enkeltrick“, sagt Steffen Fritz. Der 45-jährige Möglinger arbeitet im Bereich IT-Security, Informationssicherheit und Datenschutz. Unter Phishing versteht man einen Täuschungsbetrug durch ein technisches Medium, um an persönliche Daten zu kommen. Das Medium kann das Telefon, eine E-Mail oder ein Messenger sein. „Es greift den Menschen an und seine Schwachstellen“, sagt Fritz. Und das seien Gefühle, Unsicherheiten. Ein Trick sei, Ängste zu schüren. „Sie müssen jetzt sofort reagieren, sonst kommt Ihre Tochter ins Gefängnis“, „Ich bin’s, dein Enkel und ich brauche dringend Geld“. „Angst funktioniert erstaunlich gut“, so Fritz.
„Oder eben andersherum: Den Menschen fälschlicherweise in Sicherheit wiegen“, ergänzt Marco Ziesing. Auch der 44-jährige Ludwigsburger beschäftigt sich nicht nur privat, sondern auch beruflich mit Datenverarbeitung: Er ist Systemadministrator und Programmierer. Er nennt als Beispiel die Betrugsmasche, die als Social-Engineering bekannt ist. Jemand erlernt die Fachbegriffe und den Umgangston, der erforderlich ist, um vertrauenswürdig zu erscheinen, und gibt sich als Kollege oder Mitarbeiter aus, um an Daten zu kommen oder Handlungen zu erzwingen. Auch der Signal-Fall fällt in diese Kategorie. „Die Technik wird dabei als Vehikel verwendet, um an die Menschen heranzukommen“, sagt er.

Bietigheim
Alles Wichtige aus Bietigheim und Umgebung.
„Der wichtigste Tipp ist, dem Medium nicht zu trauen“, sagt Fritz und Ziesing ergänzt: „Uns Normalos ruft niemand von Microsoft, Signal oder einer Bank an, um eine TAN zu erfragen. Das kommt nicht vor. Nie.“ Dessen müsse man sich bewusst sein. Und hat man jemanden am Telefon: „Immer cool bleiben, sich nicht drängen lassen, kurz nachdenken, ob das logisch ist“, sagt Fritz. Sein Tipp: Sich einen Zettel neben das Telefon legen, auf dem steht: Stopp. Warum ruft die Person an? Was will die Person?
Sollte man tatsächlich auf einen Trick hineingefallen sein, sei es wichtig, die Scham zu durchbrechen. „Dafür gibt es keinen Grund, es passiert den Besten“, sagt Fritz. Ist man auf einen Telefontrick hereingefallen, sofort die Polizei verständigen. Passiert Phishing am PC oder am Handy oder wurde man tatsächlich gehackt, sollte sofort der Stecker gezogen, die Verbindung zum Internet unterbrochen und die PIN geändert werden. Auch dann ist das Melden bei der Polizei wichtig, denn es wurde eine Straftat begangen. Passiert es im geschäftlichen Rahmen, meldet man sich nach dem Trennen des Netzwerkkabels bei der IT-Abteilung. Jedoch sei auch klar: „Bei der Polizei fehlen Ressourcen. Es wird nur sehr langsam, wenn überhaupt, etwas passieren“, sagt Fritz und rät daher präventiv dazu, Backups zu erstellen.
Präventiv handeln, sich absichern
Wichtige persönliche Daten wie Fotos auch an anderer Stelle, auf einer externen Festplatte, einem USB-Stick oder in der Cloud speichern. „Denn seien wir ehrlich: im privaten Bereich macht sich niemand die Mühe, die Malsoftware zu löschen“, merkt Ziesing an. Die Schadsoftware zu finden, zu decodieren und zu beseitigen sei zu aufwändig und zu teuer. „Man kann nicht jedes Problem technisch lösen. Wir müssen uns selbst weiterbilden. Man hat eine eigene Verantwortung“, so Fritz. Dabei meine er nicht nur ältere Menschen. Auch junge Technik-Nutzer seien oftmals zu unvorsichtig, unvorbereitet oder nicht auf dem neuesten Stand.
Davon seien auch kleine und mittelständische Unternehmen nicht ausgeschlossen. „Das wird massiv unterschätzt“, sagt Fritz. Denn auch für diese Firmen lohne es sich finanziell zumeist nicht, die Daten zu retten. Man müsse sich immer fragen, ob das Unternehmen es überstehe, wenn plötzlich alle Daten, die auf den Rechnern sind, weg wären. Sicherheitskopien seien essenziell. „In diesem Bereich ist zu wenig Bewusstsein da“, sagt Ziesing.
Doch was sind denn nun eigentlich Hacker? „Ich würde sagen, Neugier ist die Grundvoraussetzung. Ich habe einmal folgende Beschreibung gelesen: ‚Hacken ist, wenn ich die Zahnpastatube aufschneide, um zu schauen, wo die Streifen herkommen’. Es geht darum, Systeme und Abläufe zu verstehen, zu kapieren, wie etwas funktioniert“, sagt Ziesing.
Man unterscheidet dabei drei Gruppen an Hackern: White-, Grey- und Black-Hat-Hacker. White-Hat-Hacker, zu denen sich auch die beiden Chaostreff-Mitglieder zählen, sind ethische Hacker, Sicherheitsexperten, die legal Schwachstellen finden, melden und schließen. „Ich sehe darin eine Verantwortung, meinen Beitrag zu bringen“, sagt Fritz dazu. Black-Hat-Hacker sind Cyberkriminelle, die illegal in Systeme eindringen, um Schaden anzurichten, Daten zu stehlen und die Eigentümer zu erpressen. Grey-Hat-Hacker bewegen sich in einer Grauzone. „Es fließt die eigene Meinung ins Tun hinein“, erklären die beiden. Beispielsweise wird nur Firmen eine Lücke gemeldet, die man mag, oder es wird zwar gemeldet, jedoch ein Honorar für das Aufzeigen der Sicherheitslücke eingefordert.
Der Chaostreff Ludwigsburg
Der Chaostreff Ludwigsburg ist kein eingetragener Verein, es gibt keine Hierarchie, er wird basisdemokratisch geführt. Aktuell sind es zehn Mitglieder, beim letzten Treffen waren 25 Interessierte dabei. Die Mitglieder organisieren füreinander Workshops und Vorträge. Themen waren zuletzt etwa 3D-Druck und Vibe-Coding (Programmieren mit KI). Der Chaostreff sei für alle offen, die sich für Technik und Datenschutz interessieren. Die Gruppe sei aber kein Repair-Café, repariere keine kaputten PCs. Sollte jemand ein Problem haben, bei dem er Hilfe braucht – etwa ein Hack – kann man sich per E-Mail melden. „Wir fragen dann in die Runde, ob sich jemand des Problems annehmen will“, sagt Steffen Fritz.
www.complb.de